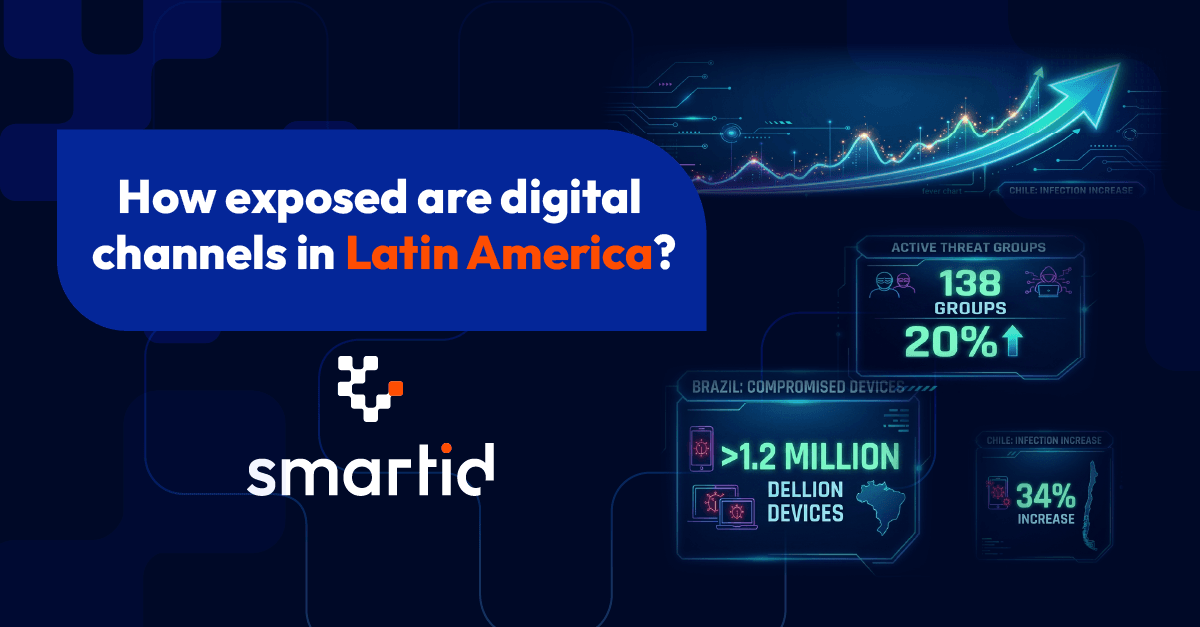
Un panorama reciente de amenazas identifica 138 grupos activos en 2025, un 20% más que el año anterior, mientras que los ciberataques globales aumentaron 47% durante el primer trimestre de 2025 frente al mismo periodo de 2024.
El riesgo ya no puede analizarse únicamente desde la infraestructura corporativa. También debe observarse desde el punto donde el usuario, el dispositivo y los servicios digitales interactúan.
Latinoamérica bajo presión
Los datos regionales muestran diferencias importantes entre mercados, pero una tendencia común: los dispositivos comprometidos continúan siendo una fuente relevante de riesgo.
Brasil registra 1,296,896 equipos comprometidos, seguido por México con 421,647, Argentina con 292,385, Colombia con 248,195, Chile con 169,310 y Perú con 164,392. En el caso de Chile, la cifra representa un incremento de 34% respecto a 2024.
Un dispositivo comprometido puede representar mucho más que un incidente de ciberseguridad.
Puede convertirse en el punto de partida para el robo de credenciales, cookies de sesión, tokens de autenticación y otros elementos que posteriormente permiten tomar control de cuentas o ejecutar fraude.
Los infostealers son especialmente relevantes en este escenario. Entre las amenazas destacadas se encuentra RedLine, asociado a más de 15 millones de infecciones, seguido por Lumma y Raccoon. Estas familias buscan información que puede utilizarse posteriormente para acceder a servicios y cuentas digitales.
El ransomware está profesionalizándose
El ransomware continúa evolucionando hacia un modelo industrial.
El Ransomware-as-a-Service (RaaS) permite que actores con capacidades técnicas limitadas puedan utilizar infraestructura, herramientas y servicios desarrollados por otros grupos criminales.
Dentro del panorama regional, Qilin y Akira concentran más del 55% de los ataques de ransomware según el reporte analizado.
La tendencia también se observa en investigaciones independientes. Un análisis de actividad de ransomware en Latinoamérica identificó al menos 74 variantes operando en 23 países durante 2025, con Qilin y Akira entre las familias más activas.
Esto evidencia un cambio importante: el atacante ya no necesita construir toda la infraestructura desde cero.
Puede adquirir capacidades, acceder a servicios especializados y concentrarse en encontrar organizaciones vulnerables.
El problema no termina cuando se bloquea el malware
Para una institución financiera, el impacto de estas amenazas puede extenderse mucho más allá de la infraestructura comprometida.
Un dispositivo infectado puede contener credenciales. Una credencial robada puede permitir el acceso a una cuenta. Una sesión comprometida puede convertirse posteriormente en una transferencia fraudulenta. Por eso, ciberseguridad y prevención del fraude están cada vez más conectadas.
Una estrategia centrada únicamente en detectar malware puede identificar el primer evento, pero no necesariamente todos los riesgos que aparecen después. La pregunta importante es qué sucede cuando un atacante logra pasar esa primera barrera.
De la detección aislada a la visibilidad continua
Las organizaciones necesitan conectar señales provenientes de diferentes momentos del recorrido digital.
El dispositivo puede proporcionar información sobre el entorno desde el que se realiza una interacción. La sesión puede revelar cambios de comportamiento o señales de compromiso. La identidad permite contextualizar quién está realizando la acción. Y la transacción muestra cuándo el riesgo puede convertirse finalmente en una pérdida financiera.
Este enfoque es especialmente relevante porque la ciberseguridad en Latinoamérica continúa mostrando brechas de visibilidad. Un estudio reciente encontró que 69% de las empresas de la región considera que tiene una estrategia de ciberseguridad proactiva, aunque persisten diferencias importantes entre esa percepción y las capacidades reales de detección y prevención.
La evolución del riesgo exige pasar de una protección basada únicamente en eventos a una estrategia capaz de entender el contexto y monitorear continuamente las interacciones digitales.
El nuevo desafío para las organizaciones financieras
El crecimiento de los grupos criminales, los infostealers, el ransomware y el robo de credenciales está cambiando la naturaleza del riesgo digital en LATAM.
Pero el mayor desafío no consiste únicamente en saber qué amenaza está activa.
Consiste en determinar qué significa esa amenaza para cada usuario, dispositivo, sesión e interacción en tiempo real.
En un entorno donde los atacantes pueden escalar sus operaciones más rápido que antes, la prevención necesita combinar múltiples señales y mantener visibilidad durante todo el recorrido digital. Porque detectar una amenaza es importante. Entender cómo esa amenaza puede convertirse en fraude es lo que permite anticiparse.
Manténgase un paso adelante del fraude