Seguridad
Cuando la IA empieza a pagar: el nuevo desafío de confiar en una máquina
La próxima transformación de los pagos no será solamente hacer transacciones más rápidas. Será permitir que una inteligencia artificial actúe en nuestro nombre.
Insights, guías y novedades sobre verificación de identidad, prevención de fraude y seguridad digital.
La próxima transformación de los pagos no será solamente hacer transacciones más rápidas. Será permitir que una inteligencia artificial actúe en nuestro nombre.
Durante años, la inteligencia artificial se presentó como una tecnología capaz de transformar la detección del fraude. Analizar grandes volúmenes de datos, identificar anomalías y reconocer patrones difíciles de detectar manualmente son algunas de sus aplicaciones más evidentes. Pero existe otra cara de esta evolución.
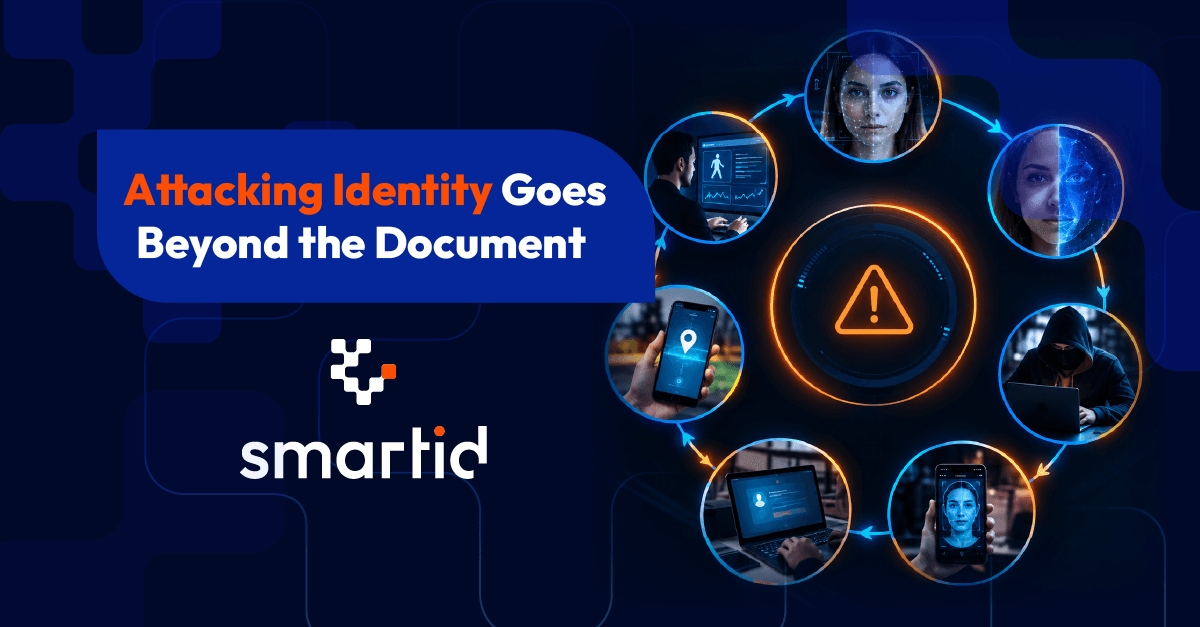
Cuando se piensa en fraude de identidad, la imagen más común es la de un atacante robando un documento o credenciales para suplantar a una persona real. Sin embargo, una parte creciente de los ataques modernos ya no depende de ese esquema. La identidad digital puede comprometerse sin robar un solo dato sensible.
Cuando una organización evalúa si aprobar una cuenta, un crédito o una transacción, suele apoyarse en una pregunta aparentemente simple: ¿el documento presentado es válido? Pero esa pregunta, por sí sola, deja fuera un componente esencial de la decisión: el riesgo real asociado a esa identidad.
Identity Proofing e Identity Verification suelen usarse como sinónimos, pero responden preguntas distintas dentro del proceso de identidad digital. Confundirlos puede dejar vacíos de seguridad justo donde las organizaciones creen estar más protegidas.
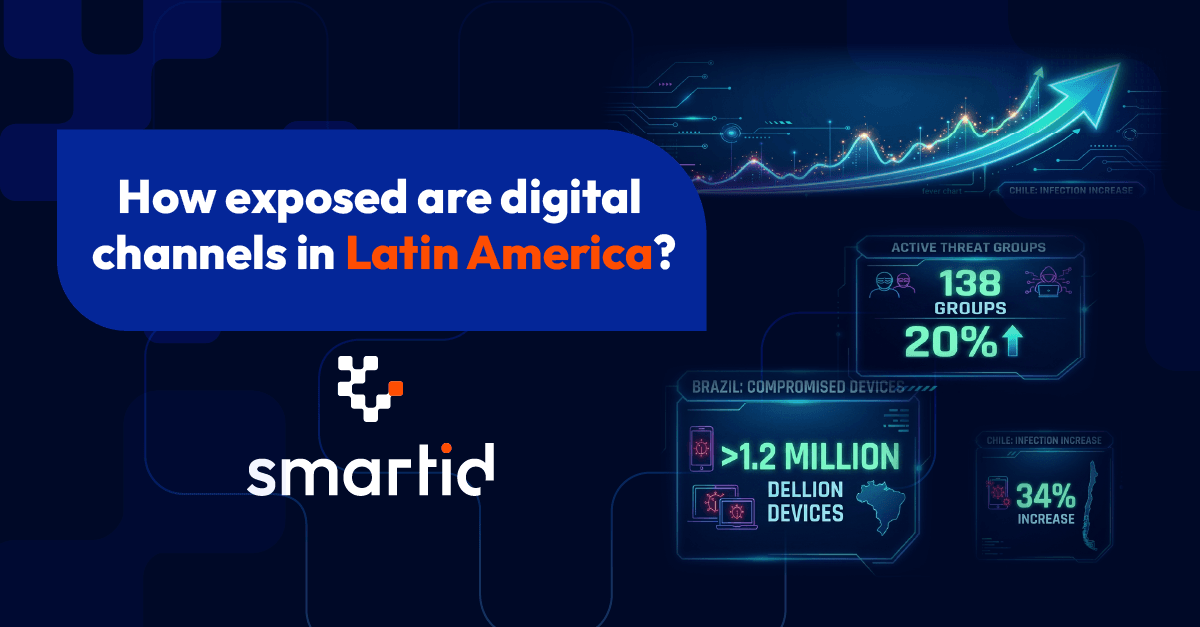
Latinoamérica se ha convertido en un objetivo cada vez más atractivo para los grupos de ciberdelincuencia. La rápida digitalización de servicios financieros, comercio electrónico y canales digitales ha ampliado la superficie de ataque, mientras que los grupos criminales han profesionalizado sus operaciones mediante ransomware como servicio, infostealers y modelos de ataque cada vez más escalables.
El malware continúa evolucionando en América Latina, pero uno de los hallazgos más relevantes no está únicamente en las familias detectadas, sino en los patrones que se repiten entre distintos países.
Durante décadas, las decisiones de riesgo en las instituciones financieras estuvieron dominadas por motores de reglas. Si una transacción superaba determinado monto, provenía de una ubicación inusual o incumplía una política específica, el sistema respondía con una acción predefinida.
Las tecnologías evolucionan. Los lenguajes de programación cambian. Las arquitecturas migran hacia microservicios y APIs. Sin embargo, los ataques de inyección siguen siendo una de las técnicas más utilizadas por los ciberdelincuentes para comprometer aplicaciones y acceder a información sensible.
En lugar de infiltrarse en un sistema, los atacantes convencen a las víctimas para que instalen por sí mismas aplicaciones legítimas de acceso remoto. Una vez instaladas, estas herramientas les proporcionan a los delincuentes el control directo del dispositivo, lo que les permite observar la actividad del usuario, manipular las sesiones de banca en línea y autorizar transacciones fraudulentas en tiempo real.
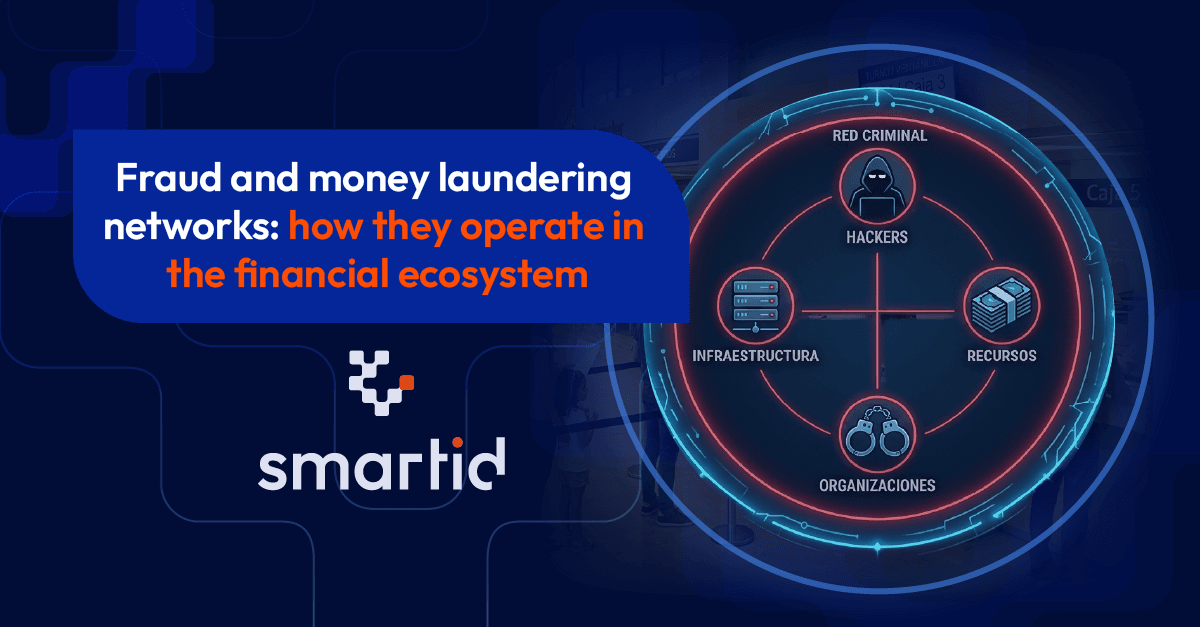
El fraude financiero moderno ya no lo cometen individuos. Opera a través de redes criminales.
La capacidad de la inteligencia artificial para generar imágenes, videos y contenido sintético cada vez más realista está transformando la manera en que las organizaciones entienden la identidad digital.
Este tipo de fraude se basa en la creación de perfiles aparentemente legítimos mediante la combinación de datos reales y ficticios. Un defraudador puede utilizar fragmentos de información válida, como un número de identificación, un correo electrónico, un teléfono, una dirección o ciertos datos personales, y mezclarlos con información fabricada para construir una identidad nueva.
Cuando una familia de malware ampliamente utilizada desaparece o pierde fuerza, el riesgo no desaparece con ella. En muchos casos, el ecosistema criminal simplemente se reorganiza, reutiliza infraestructura, adapta técnicas y migra hacia nuevas herramientas capaces de cumplir la misma función con mayor discreción.
Hoy en día, la inteligencia artificial, los ecosistemas de Fraude como Servicio y las herramientas de automatización están reduciendo las barreras de entrada, lo que permite que las técnicas de fraude avanzadas sean más accesibles, escalables y difíciles de detectar.
Los avances en IA generativa han facilitado la tecnología de clonación de voz, permitiendo a los atacantes replicar la voz de una persona utilizando tan solo unos segundos de audio disponible públicamente. El resultado es una nueva categoría de fraude capaz de eludir los mecanismos de confianza tradicionales y aumentar la eficacia de los ataques de ingeniería social.
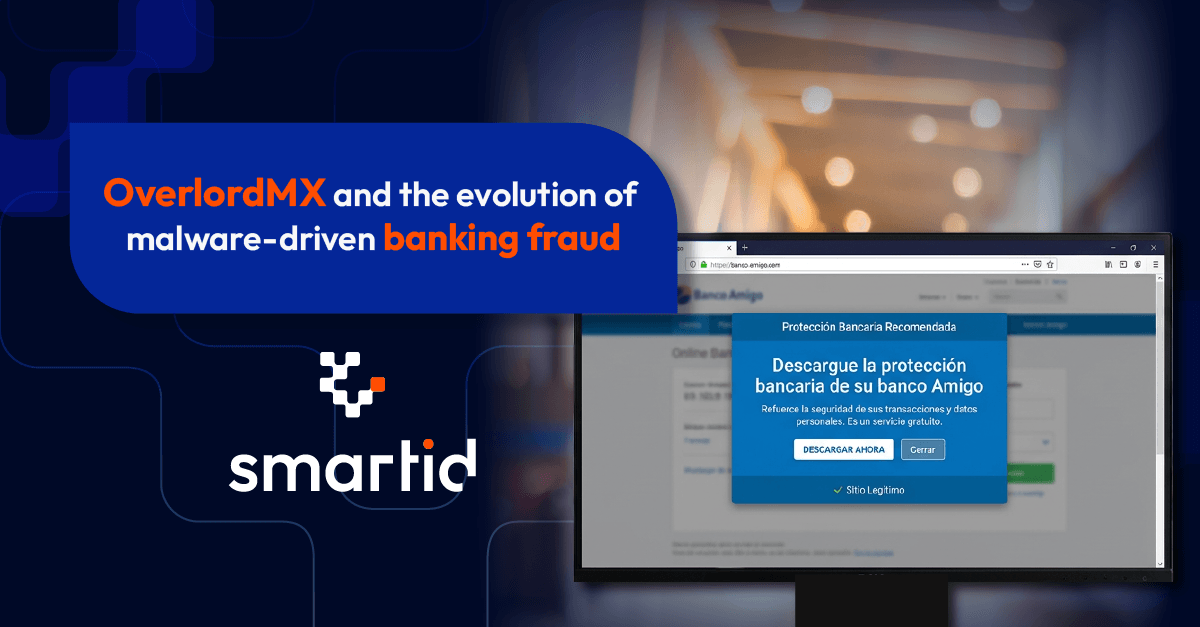
Nuevas operaciones de malware como OverlordMX forman parte de una creciente ola de amenazas centradas en el abuso de sesiones, la manipulación del navegador y el fraude autenticado contra instituciones financieras y usuarios de banca digital.
Según los investigadores de ciberseguridad, los atacantes crean dominios fraudulentos y sitios web clonados que imitan la imagen de marca oficial de la FIFA, la experiencia de venta de entradas y las comunicaciones promocionales para generar confianza y urgencia entre las víctimas.
Técnicas como el phishing de adversario en el medio (AiTM), el malware de robo de información y el secuestro de sesiones ilustran claramente este cambio.
Los atacantes ya no necesitan vulnerar los sistemas de autenticación para obtener acceso. En muchos casos, simplemente heredan sesiones ya autenticadas y operan como usuarios legítimos dentro de entornos de confianza.
Este es el auge del phishing con adversario en el medio (AiTM), un modelo que permite a los atacantes eludir la MFA, secuestrar sesiones legítimas y operar dentro de entornos de confianza sin activar alertas inmediatas.
Una de las herramientas frecuentemente utilizadas para este fin es Raccoon Infostealer, un malware diseñado para extraer datos confidenciales como contraseñas, cookies de sesión e información financiera.
Lo que antes era principalmente una actividad oportunista llevada a cabo por individuos, se está volviendo cada vez más organizada, coordinada y digitalizada.
El usuario escanea un QR que aparentemente pertenece a un banco, un proveedor de servicios o incluso a una institución pública. El código puede aparecer en un correo electrónico, un mensaje SMS, un anuncio digital o incluso en un cartel físico.
“Jinkusu”, un kit de fraude basado en deepfakes que circula en mercados clandestinos y que ha sido diseñado específicamente para evadir procesos de verificación de identidad en bancos, fintechs y exchanges. Más que una herramienta aislada, refleja una tendencia más amplia.
La adopción de pagos instantáneos está transformando la infraestructura financiera global. Transferencias en segundos, disponibilidad 24/7 y experiencias sin fricción ya son el nuevo estándar.
En América Latina y a nivel global, gobiernos, instituciones financieras y plataformas digitales están avanzando hacia billeteras de identidad digital basadas en credenciales verificables.
Este tipo de ataque explota un comportamiento común: la reutilización de contraseñas entre diferentes plataformas. Si un usuario utiliza la misma contraseña en varios servicios, una credencial filtrada en un sitio puede permitir el acceso a múltiples cuentas en otros.
Agent Smith es un troyano/adware móvil diseñado para operar de forma silenciosa una vez instalado.
Durante años, el ecosistema de Apple se ha considerado uno de los entornos móviles más seguros. Sin embargo, el descubrimiento del kit de exploits Coruna, documentado públicamente por investigadores de seguridad en 2026, demuestra que incluso las plataformas altamente protegidas pueden convertirse en objetivos de los atacantes.
A medida que la banca digital crece en América Latina, la regulación y el riesgo cibernético convergen en un punto crítico: la identidad. Nuevos hallazgos de auditoría muestran que el riesgo digital ya no es solo técnico, sino también operativo, financiero y reputacional. Este artículo analiza cómo la verificación de identidad y el análisis de comportamiento se están convirtiendo en ejes clave para el cumplimiento, la prevención del fraude y la confianza digital en la región.
Cuando el fraude se origina fuera del canal oficial: suplantación de identidad y suplantación digital En los últimos dos años, se ha observado un crecimiento sostenido de las campañas de suplantación de identidad y suplantación de marca que ya no buscan comprometer directamente la infraestructura organizacional, sino manipular al usuario final para que interactúe con entornos fraudulentos que imitan canales legítimos.
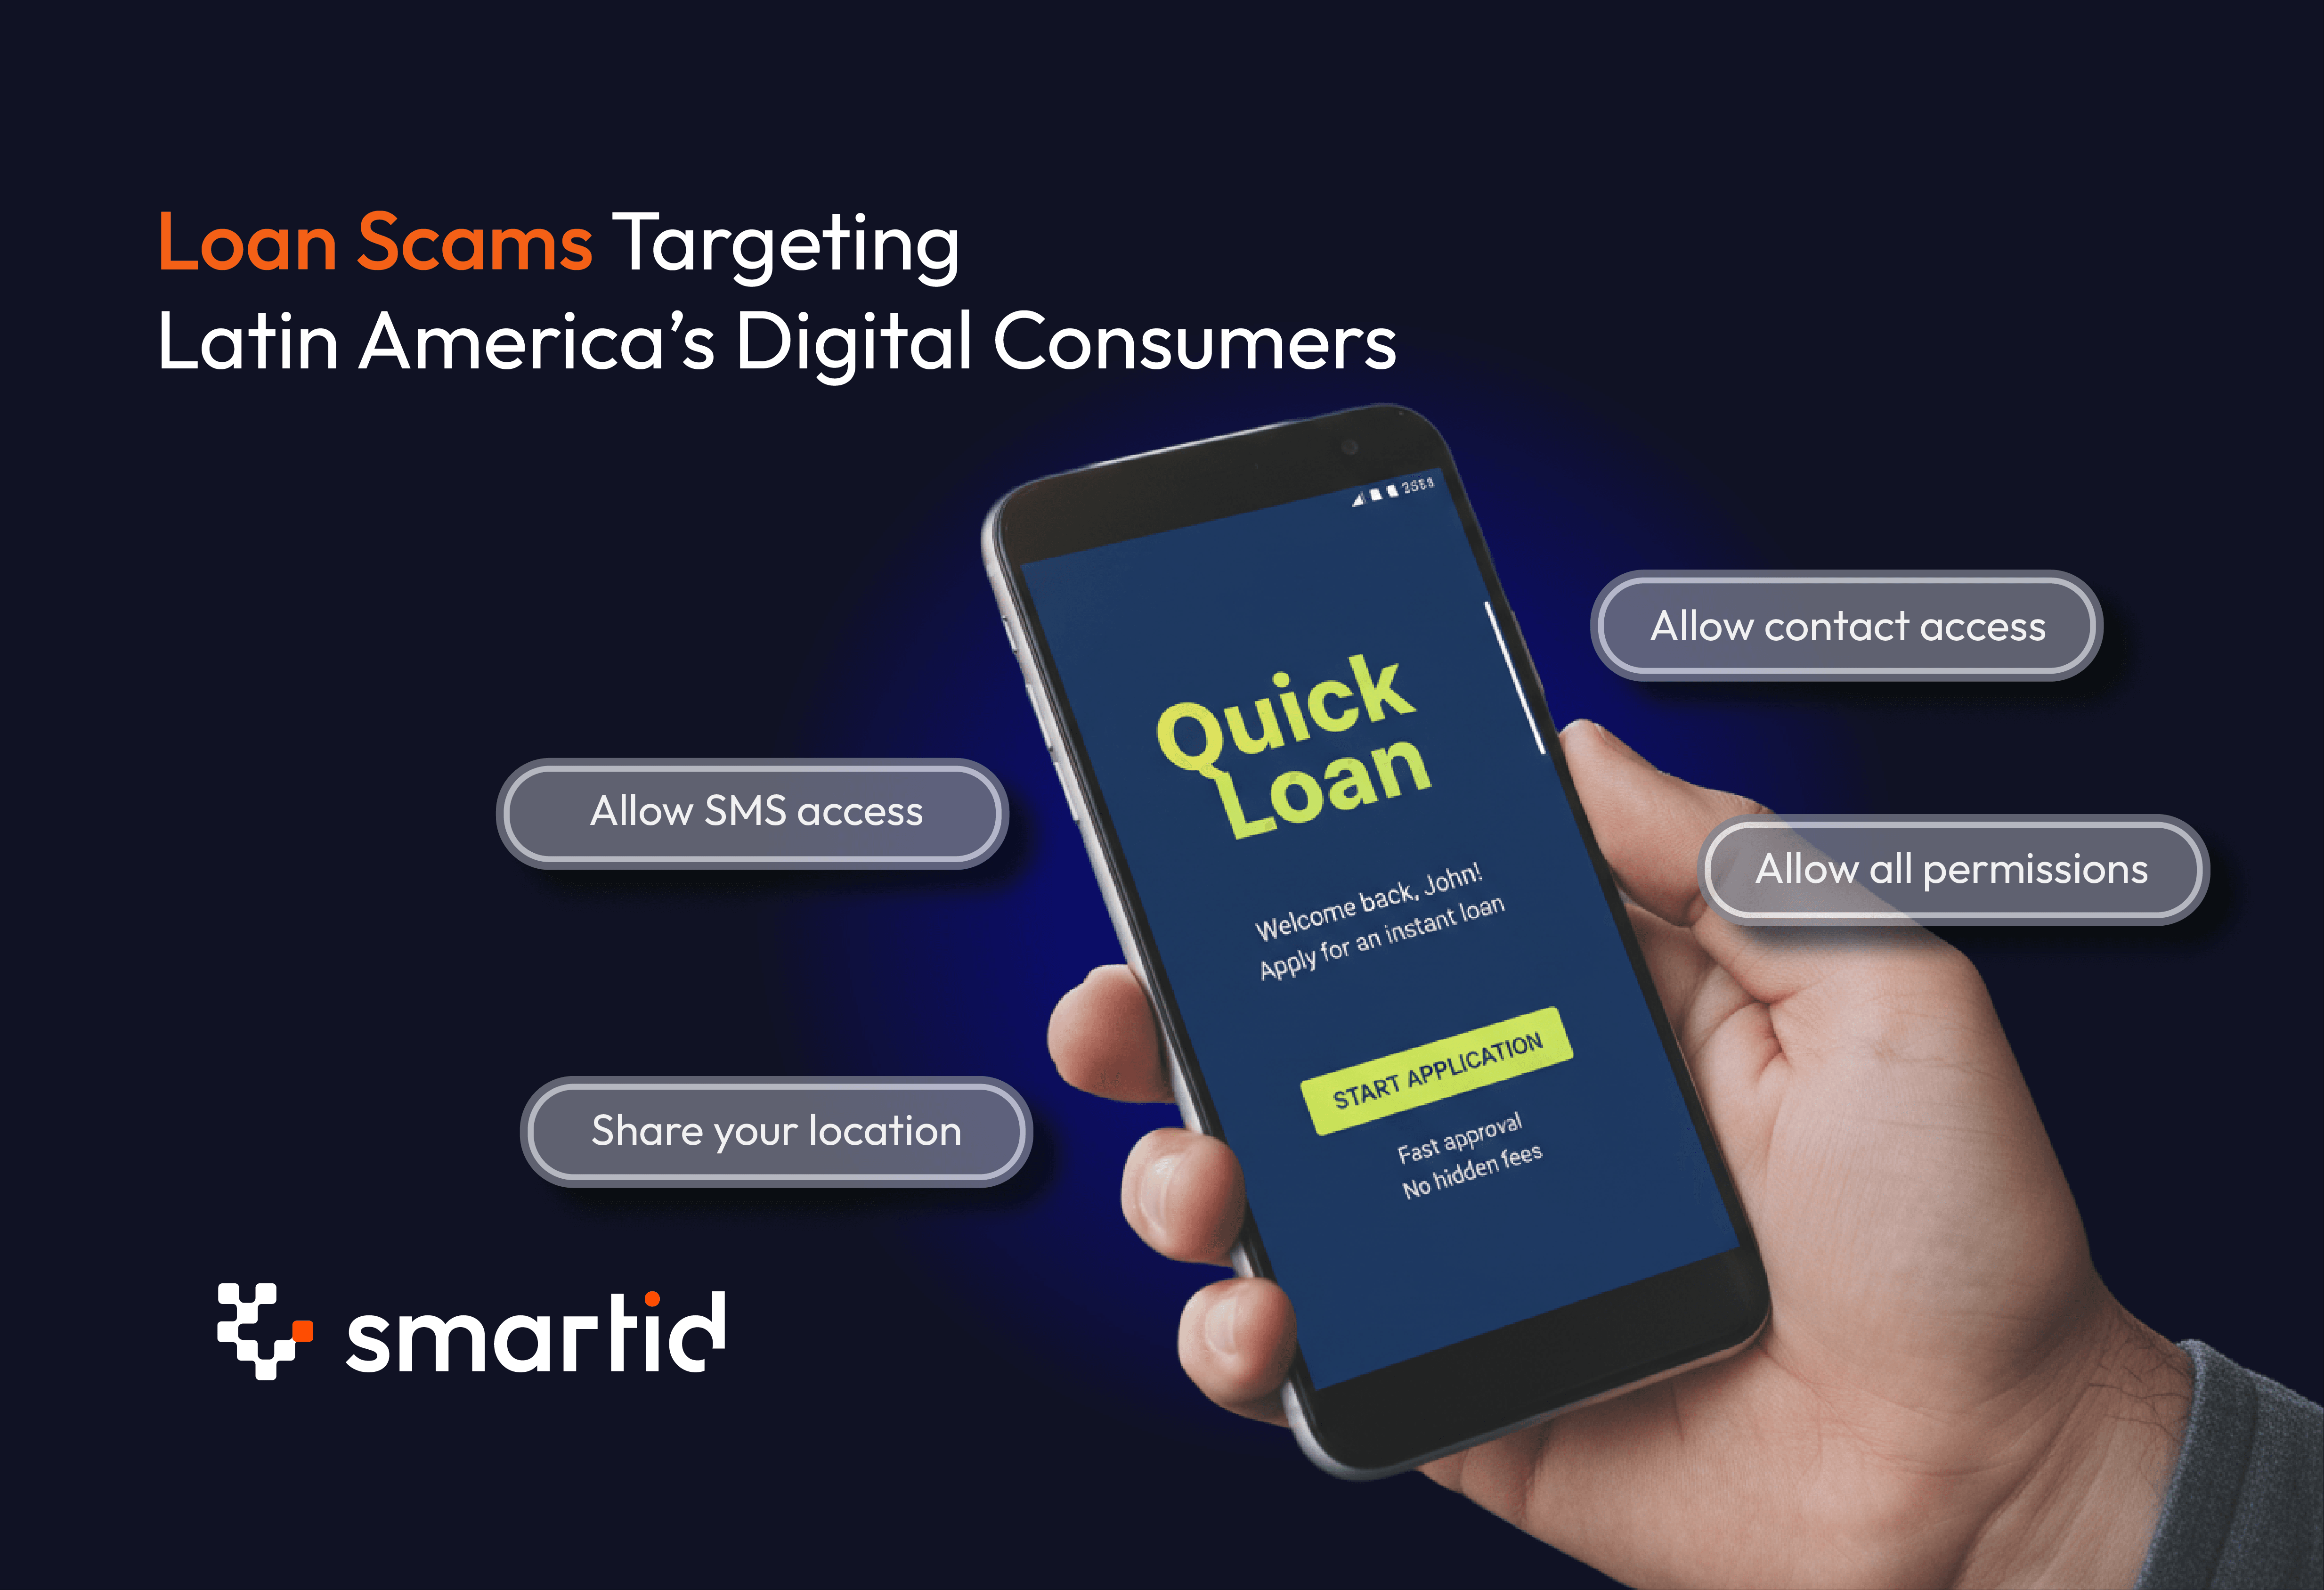
Solo en México se bloquean más de 1,000 intentos diarios de aplicaciones de préstamos abusivos. Conocidas como "montadeudas", estas plataformas fraudulentas se han convertido en una de las amenazas digitales más extendidas en la región.
En los últimos 18 meses, Latinoamérica se ha convertido en la región de mayor crecimiento en ataques de banca móvil impulsados por troyanos de acceso remoto (RATs). Descubre cómo funcionan y cómo defenderse.
El fraude de identidad en Latinoamérica aumentó un 137% en 2024, impulsado por software de cámara virtual que inyecta feeds de deepfake en la verificación biométrica bancaria. Descubre cómo funciona y cómo protegerse.